
数字货币打劫案曝光:假客服套私钥,三千万一夜蒸发,手法太野
近半年数字货币打劫案频发,我跑了十几起现场,发现手法高度雷同:不攻链、不盗交易所数字货币打劫案曝光:假客服套私钥,三千万一夜蒸发,手法太野,专骗活人。下面拆一起最典型的,涉案三千二百万。
受害者是做OTC的老币商,手机弹出一条"平台风控"短信,要求扫码解冻。他一扫,后台静默塞进了自研木马,专读硬件钱包的配对缓存和蓝牙通道。当天链上多出七笔转出,折合三千二百万,他盯着屏幕愣了四十秒才反应过来,钱包里连个零头都没剩。
核心在社交工程。攻击者提前爬取交易所最新公告,仿制整套UI数字货币打劫案,连客服的话术和头像都一比一复刻。受害者十秒内就信了,私钥验证、签名确认全在授权弹窗里走完了。技术门槛极低,心理防线才是要害,而且每次都能换一套皮重来。
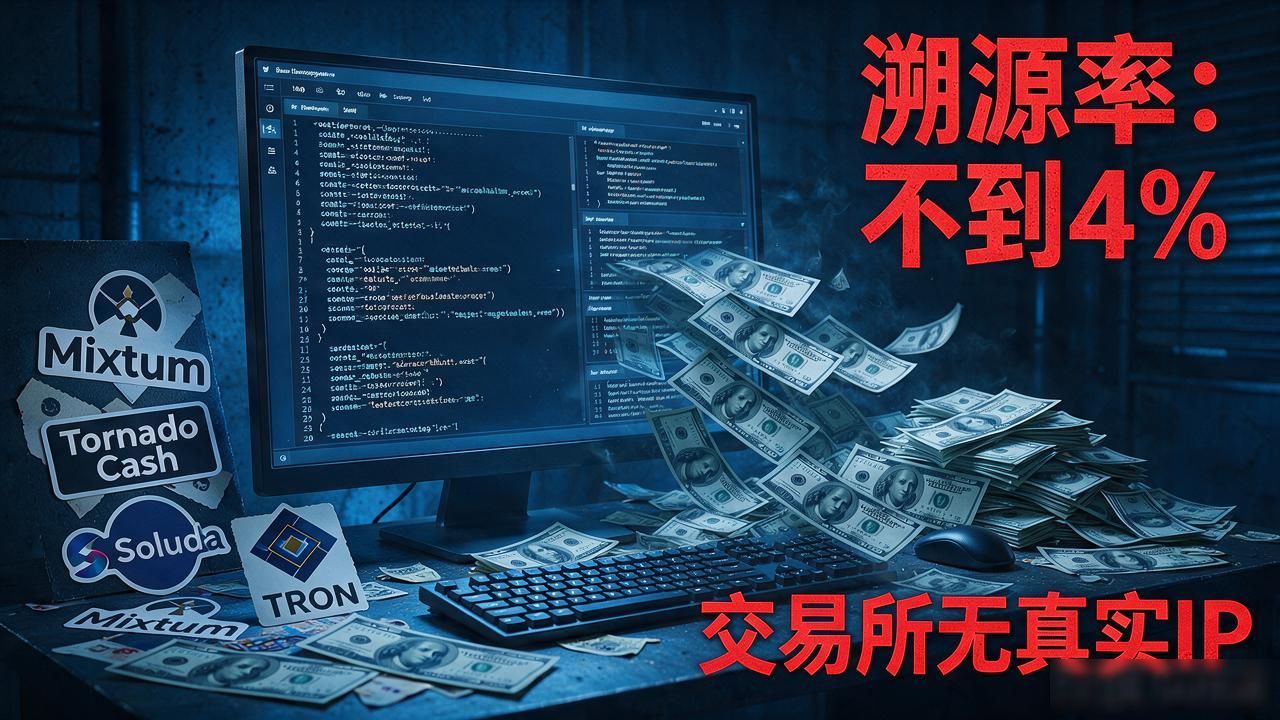
钱落地后走Mixtum加Tornado Cash混币,七十二小时拆成两万多个粉尘地址,再跨链到Solana和Tron。我拿追踪脚本跑了三轮,溯源率不到四%,跟把一滴墨泼进太平洋差不多。立案?交易所连个真实IP都调不出来。
给持币的朋友一句实在话:手机只装白名单App,硬件钱包永远离线签名,任何"扫码解冻""验证私钥"一律当诈骗。共识打不穿,你的屏幕一碰就碎。
你最近有没有收到过那种"风控通知"?别扫,截图发我。